Selama beberapa minggu pertama, platform produksi kami mengirim setiap byte yang menuju Amazon S3 — log, backup, komponen penyusun software kami — melalui NAT gateway yang menagih setiap gigabyte yang ditanganinya. Tidak ada yang memutuskan itu. Itu hanya pengaturan default. Satu perubahan kecil memindahkan trafik tersebut ke jalan yang sama sekali tidak ditagih AWS. Inilah cara kerjanya, mengapa kami melakukannya, kapan layak dilakukan, dan pemeriksaan yang perlu dijalankan sebelum Anda mencobanya.
Pertama, apa itu NAT gateway
Server kami berada di jaringan privat. Server bisa menjangkau internet — misalnya untuk mengambil update — tetapi internet tidak bisa masuk. Komponen AWS yang membuat pintu satu arah itu bekerja disebut NAT gateway.
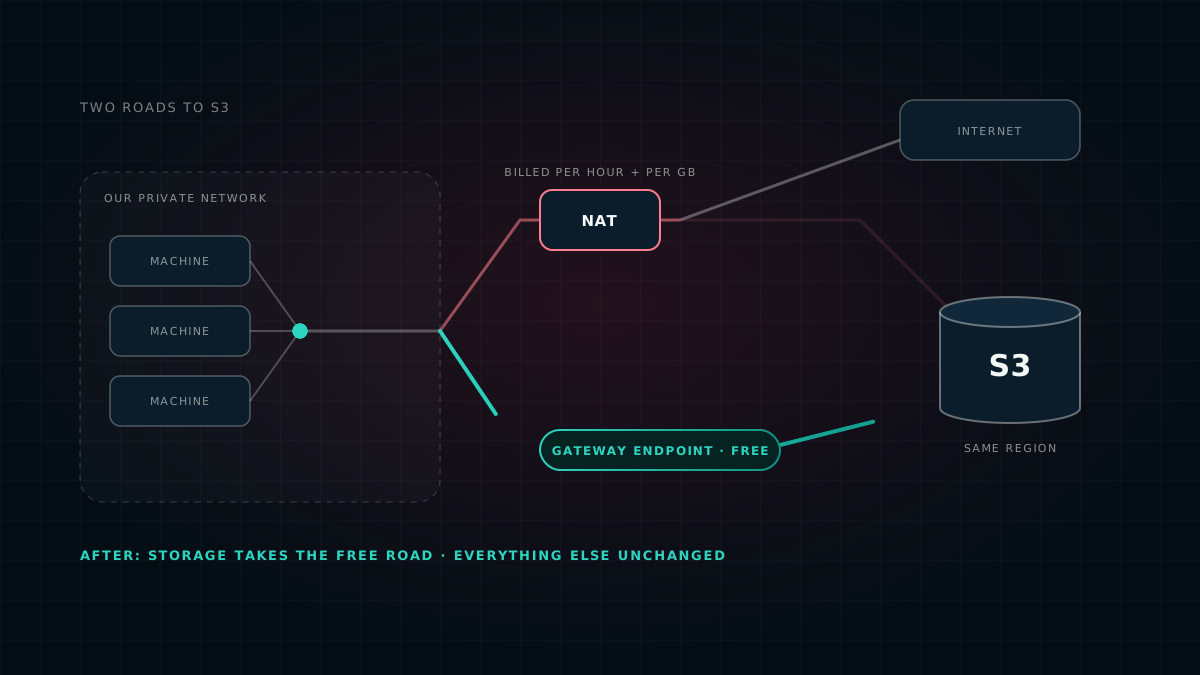
Biayanya dihitung dengan dua cara: untuk setiap jam keberadaannya, dan untuk setiap gigabyte yang melewatinya. Halaman harga AWS sendiri menyatakan secara eksplisit bahwa biaya per gigabyte berlaku “terlepas dari sumber atau tujuan trafik”. Frasa itulah inti seluruh artikel ini.
Bagian yang mengejutkan banyak orang
Memindahkan data antara server dan S3 — penyimpanan file milik AWS — di dalam region yang sama biasanya tidak dikenai biaya. Tetapi jika data itu melewati NAT gateway di tengah jalan, biaya per gigabyte NAT gateway tetap berlaku. Penyimpanannya gratis untuk dijangkau. Jalan tol menuju ke sana tidak.
Dan trafik yang menuju S3 lebih banyak dari yang mungkin Anda kira. Di platform produksi kami, trafik itu mencakup:
- Log, yang dikirim terus-menerus untuk disimpan dengan aman.
- Backup database kami.
- Komponen penyusun software kami. Sebelum server bisa menjalankan salah satu program kami, server mengunduh salinan paketnya, yang disebut container image. Image registry milik AWS menyimpan sebagian besar isi setiap image di S3 — jadi sebagian besar unduhan itu juga merupakan trafik S3, meskipun tidak ada yang menganggapnya begitu.
Semuanya lewat jalan tol.
Jalan gratis: gateway endpoint
AWS menawarkan cara kedua untuk menjangkau S3 dari jaringan privat: gateway endpoint. Bayangkan sebagai jalan pribadi dari jaringan Anda langsung ke S3, sepenuhnya di dalam AWS. Tidak ada biaya per jam dan tidak ada biaya per gigabyte.
Cara kerjanya melalui route table (tabel rute) jaringan — daftar petunjuk arah yang memberi tahu setiap trafik ke mana harus pergi. Sebelumnya, ada satu petunjuk umum: “apa pun yang keluar dari jaringan menuju NAT gateway.” Endpoint menambahkan petunjuk yang lebih spesifik: “apa pun yang menuju S3 lewat jalan pribadi.” Jika dua petunjuk sama-sama cocok, AWS selalu mengikuti yang lebih spesifik. Jadi trafik ke S3 lewat jalan pribadi, dan semua yang lain tetap melewati NAT gateway persis seperti sebelumnya.
| Trafik | Sebelum | Sesudah |
|---|---|---|
| Log menuju S3 | NAT gateway, ditagih per GB | Jalan pribadi — gratis |
| Backup menuju S3 | NAT gateway, ditagih per GB | Jalan pribadi — gratis |
| Unduhan image software (sebagian besar, disimpan di S3) | NAT gateway, ditagih per GB | Jalan pribadi — gratis |
| Lookup ke image registry (kecil) | NAT gateway | NAT gateway, tidak berubah |
| Semua hal lain di internet | NAT gateway | NAT gateway, tidak berubah |
NAT gateway tetap ada. Ia masih punya tugas — hanya saja tidak lagi membawa trafik yang punya jalan gratis.
Mengapa kami melakukannya — terus terang saja
- Penghematannya nyata, dan kecil. Pada volume kami, jumlahnya beberapa dolar per bulan — perkiraan dari harga AWS dan volume kasar kami, bukan pengukuran sebelum-dan-sesudah. Ini juga tidak menghapus biaya per jam NAT gateway, karena semua yang bukan S3 masih membutuhkannya. Jika artikel seperti ini menjanjikan pemangkasan drastis, Anda berhak curiga.
- Alasan yang lebih kuat adalah ketahanan. Backup dan pengiriman log kami tidak lagi bergantung pada kondisi NAT gateway. Jika NAT gateway sedang bermasalah, trafik yang paling perlu terus mengalir tidak terpengaruh.
- Tidak ada biayanya. Perubahan yang gratis, sedikit lebih aman, dan sedikit lebih murah tidak perlu besar untuk layak dilakukan.
- Penghematannya tumbuh bersama Anda. Tarif tol bertambah seiring setiap gigabyte: backup dua kali lipat, biaya pun dua kali lipat. Di jalan pribadi, biayanya tetap nol. Bagi tim yang memindahkan banyak data ke S3 — media, data lake, data pelatihan — ini salah satu penghematan nyata yang paling sederhana di AWS.
Kapan layak dilakukan — dan kapan tidak
Ini layak dilakukan jika kedua hal berikut benar:
- server Anda berada di jaringan privat dan menjangkau internet melalui NAT gateway, dan
- server tersebut berkomunikasi dengan bucket S3 di region AWS yang sama.
Kondisi itu berlaku untuk sangat banyak setup. Ini tidak akan membantu, atau perlu kehati-hatian lebih dulu, jika:
- Bucket berada di region lain. Gateway endpoint hanya bekerja di dalam region-nya sendiri. Trafik itu tetap memakai rute yang sekarang — tidak rusak, hanya tidak gratis.
- Trafik berasal dari luar jaringan — misalnya dari kantor, atau dari jaringan lain yang terhubung ke jaringan Anda. Jalan pribadi hanya melayani jaringan tempat ia terpasang.
- Aturan akses bucket didasarkan pada alamat IP publik. Melalui endpoint, S3 melihat alamat privat server Anda, sehingga aturan seperti “hanya izinkan permintaan dari IP publik kami” mulai menolaknya. AWS menyediakan jenis aturan lain untuk situasi ini; beralihlah ke aturan itu sebelum Anda menambahkan endpoint.
- Memang tidak ada NAT gateway sejak awal. Lingkungan pengujian kami memakai jaringan yang lebih sederhana tanpa NAT gateway, jadi di sana tidak ada tol yang perlu dihindari. Endpoint tetap gratis untuk ditambahkan, itulah sebabnya platform kami menyertakannya secara default.
Bagi kami, soal kapan cukup sederhana. Platform produksi kami dibangun tanpa endpoint dan berjalan selama beberapa minggu pertama dengan membayar tol untuk setiap byte S3. Hal ini muncul pada minggu ketika kami mengukur apa yang sebenarnya terjadi di produksi — minggu yang sama ketika kami menemukan database analitik kami kewalahan oleh tulisan-tulisan kecil, yang kami tulis dalam ukur dulu, beli belakangan. Endpoint kini aktif secara default di kode platform kami, sehingga setiap lingkungan baru memilikinya sejak hari pertama.
Cara kami melakukan peralihan
- Kami melihat route table, bukan diagramnya. Route table menunjukkan satu petunjuk arah untuk trafik yang keluar dari jaringan privat — ke NAT gateway — dan tidak ada endpoint sama sekali.
- Kami memeriksa tiga hal yang bisa rusak, sebelum menyentuh apa pun: di region mana setiap bucket berada, apakah ada aturan akses yang bergantung pada alamat IP publik, dan apakah software yang menulis ke S3 bisa tersambung ulang sendiri — ini penting, karena AWS mencatat bahwa menambahkan endpoint akan memutus koneksi yang sedang terbuka ke S3.
- Kami menjadikannya satu perubahan kecil di kode yang sudah ditinjau. Endpoint hanyalah satu entri dalam definisi jaringan kami. Preview Terraform atas perubahan itu menunjukkan tidak ada yang dihapus dan tidak ada yang diganti.
- Kami memasangnya ke setiap route table yang digunakan, bukan hanya yang dibutuhkan server kami saat ini. Tidak ada biayanya, dan tidak ada yang berubah jika suatu saat sebuah workload dipindahkan.
- Kami memeriksanya sesudahnya. Petunjuk arah baru sudah aktif, rute NAT gateway tidak tersentuh, dan layanan log serta database kami — penulis utama ke S3 — tidak restart dan tidak mencatat satu pun error penyimpanan.
- Kami menjadikannya default, agar lingkungan berikutnya tidak mengulang beberapa minggu pertama itu.
Lebih dari sebulan kemudian, saat menulis artikel ini, kami memeriksanya lagi alih-alih hanya memercayai kode. Jalan pribadi itu masih terpasang di setiap route table yang digunakan, dan NAT gateway masih ada untuk semua hal lainnya. Sistem yang berjalan masih sesuai dengan kode — dan hanya klaim infrastruktur seperti itulah yang layak dibuat.
Pengaturan default diam-diam menghabiskan uang. Tidak ada yang memilih mengirim backup dan log kami lewat jalan tol; trafiknya memang mengalir ke sana sampai ada yang melihat route table. Perbaikan termurah sering kali adalah berhenti membayar sesuatu yang tidak pernah diputuskan untuk dibeli siapa pun.
Tips dan jebakan
Yang akan kami sampaikan kepada siapa pun yang hendak melakukan hal yang sama:
- Cari tahu dulu apa yang dibawa NAT gateway Anda. AWS memublikasikan angka trafik untuk setiap NAT gateway. Sumber terbesarnya memberi tahu perubahan mana yang benar-benar akan terbayar, sebelum Anda melakukan perubahan apa pun.
- Periksa aturan bucket untuk kondisi berbasis IP sebelum Anda beralih, bukan sesudahnya. Itulah satu-satunya cara umum perubahan ini bisa merusak sesuatu.
- Bersiaplah untuk gangguan singkat. Menambahkan endpoint memutus koneksi yang sedang terbuka ke S3. AWS menyarankan melakukannya saat tidak ada proses penting yang berjalan, atau memastikan software Anda bisa tersambung ulang sendiri.
- Hati-hati saat membatasi endpoint. Endpoint bisa memiliki aturannya sendiri tentang bucket mana yang dilayaninya. Jika Anda memperketatnya, ingatlah bahwa layanan AWS memakai S3 di balik layar — unduhan container image adalah contoh klasiknya, dan unduhan itu gagal dengan pesan “access denied” yang membingungkan jika endpoint tidak mengizinkannya.
- Pasang ke setiap route table. Gratis, dan menghilangkan satu kemungkinan dua bagian dari jaringan yang sama berperilaku berbeda.
- DynamoDB mendapat jalan gratis yang sama. Itu satu-satunya layanan AWS lain yang memiliki endpoint jenis ini. Jika Anda memakainya, tambahkan keduanya.
- Perhatikan zonanya. NAT gateway berada di satu zona data center, dan mesin di zona lain membayar ekstra untuk menyeberang ke sana. Menempatkan mesin yang sibuk di zona NAT gateway mengurangi biaya itu; menjalankan satu NAT gateway per zona menghilangkannya, dengan konsekuensi biaya per jam tambahan. Jalan pribadi ke S3 melewati penyeberangan itu sepenuhnya.
- Ketahui di mana jalan gratis berakhir. Untuk layanan AWS lainnya, koneksi privat yang setara — interface endpoint — tidak gratis: ditagih per jam di setiap zona, ditambah per gigabyte. Ini hanya menguntungkan jika layanan tersebut membawa banyak trafik Anda.
- Jadikan default di template Anda, agar tidak ada lingkungan yang dirilis tanpanya.
Ini salah satu keputusan dalam ukur dulu, beli belakangan, tulisan kami yang lebih luas tentang cara kami menjaga platform tetap ramping. Untuk melihat bagaimana semua bagiannya saling terhubung, lihat artikel arsitektur kami.
Artikel ini sengaja tidak memuat angka pasti. Ketika menjelaskan harga AWS, artikel ini melakukannya secara relatif: AWS memublikasikan harga sebenarnya, yang berbeda per region dan berubah dari waktu ke waktu, jadi periksalah harga untuk region Anda sendiri sebelum memutuskan. Penjelasan tentang perilaku gateway endpoint, NAT gateway, dan route table mengikuti dokumentasi AWS sendiri, yang tercantum di bawah. Kisah peralihan itu sendiri berasal dari catatan tertulis perubahan tersebut; pemeriksaan ulang kami atas setup yang berjalan bersifat read-only dan dilakukan pada 19 September 2026. Kami tidak menyertakan tagihan AWS, volume trafik, tata letak jaringan, detail akun, maupun pengaturan keamanan kami. Ini menjelaskan setup kami sendiri dan bukan saran untuk setup Anda.
Sumber
- Gateway endpoints for Amazon S3 — dokumentasi AWS: hanya dalam region yang sama, alamat sumber privat, koneksi terputus saat ditambahkan.
- Amazon VPC pricing — cara NAT gateway ditagih.
- Pricing for NAT gateways — dokumentasi AWS, termasuk cara mengurangi biayanya.
- How route priority works — mengapa rute yang lebih spesifik yang menang.
- How do I reduce data transfer charges for my NAT gateway? — AWS Knowledge Center.
- Container image layers and S3 — AWS Knowledge Center: lapisan image diunduh dari S3.