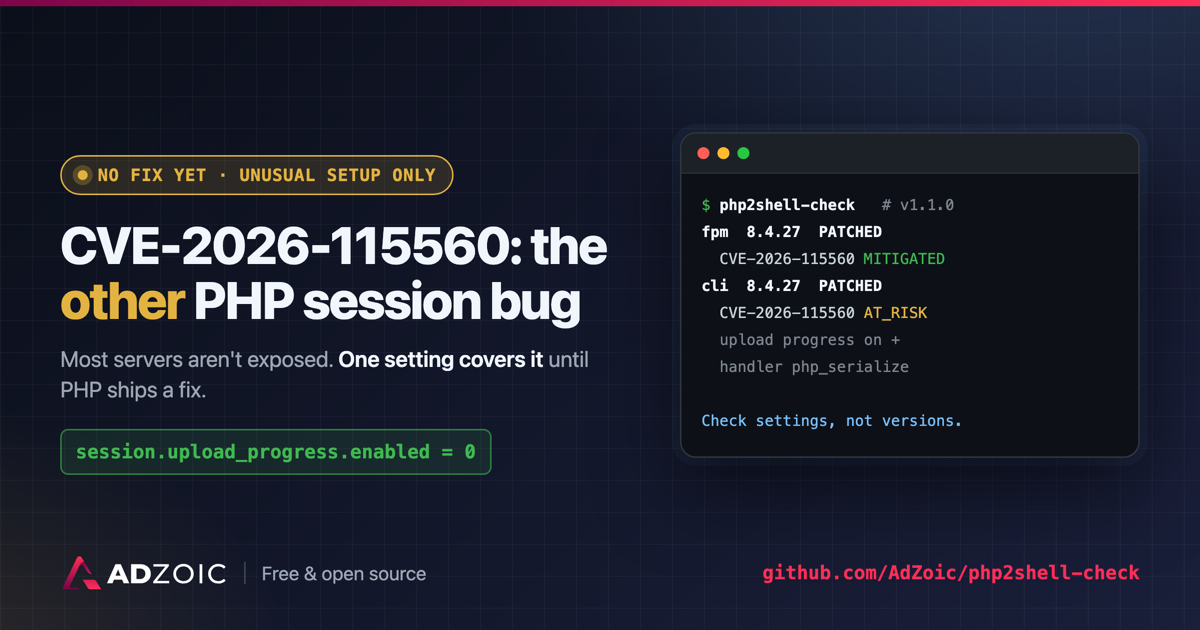
Dua hari setelah perbaikan darurat PHP2Shell, PHP menerbitkan pemberitahuan singkat tentang cara lain untuk menjalankan kode di server PHP: CVE-2026-115560. Celah ini terpisah dari PHP2Shell, dan rilis PHP2Shell tidak memperbaikinya. Kabar baiknya: celah ini membutuhkan konfigurasi yang oleh PHP sendiri dinilai kecil kemungkinannya, dan sarannya hanya satu pengaturan yang toh sudah diterapkan sebagian besar tim minggu lalu.
Siapa yang terdampak
Menurut pemberitahuan PHP tanggal 23 Oktober, ketiga syarat berikut harus terpenuhi semuanya:
- Konfigurasi menetapkan format sesi yang bukan bawaan.
session.serialize_handlerbernilaiphp_binaryatauphp_serialize. Nilai bawaannya adalahphp, jadi server yang tidak pernah mengubahnya tidak terdampak. - Aplikasi mengembalikannya saat berjalan. Kode memanggil
ini_set('session.serialize_handler', 'php')sebelumsession_start(). - Session upload progress aktif.
session.upload_progress.enabledaktif secara bawaan.
Aplikasi yang tidak pernah mengubah serialize handler saat berjalan tidak terdampak melalui jalur ini, meskipun upload progress aktif.
Apa yang perlu dilakukan hari ini
Tetapkan pengaturan ini, lalu mulai ulang PHP-FPM atau server web Anda:
session.upload_progress.enabled = 0Ini adalah pengaturan yang sama yang sudah dicantumkan PHP sebagai perbaikan sementara untuk salah satu celah PHP2Shell. Jika Anda sudah menerapkannya waktu itu, pertahankan dan Anda sudah terlindungi. Upload progress hanya dipakai untuk bilah progres unggah file, jadi hanya sedikit aplikasi yang akan kehilangannya.
PHP akan memperbaiki bug ini pada rilis reguler berikutnya, bukan rilis darurat, dan akan menerbitkan advisori lengkapnya saat itu. PHP belum menyebutkan versi mana yang terdampak atau seberapa parah bug ini, jadi kami juga tidak menebak-nebak.
Cara memeriksa
Untuk satu instalasi PHP, satu perintah sudah cukup menjawabnya:
php -r 'echo ini_get("session.upload_progress.enabled"), " ", ini_get("session.serialize_handler"), PHP_EOL;'0 di posisi pertama berarti Anda terlindungi; php di posisi kedua berarti Anda tidak terdampak. Namun command line dan PHP-FPM bisa memakai pengaturan yang berbeda, dan setiap pool PHP-FPM bisa menimpa keduanya, jadi satu perintah belum menjadi jawaban lengkap di server sungguhan.
php2shell-check v1.1.0, pemindai gratis kami, kini memeriksa kedua pengaturan itu untuk setiap PHP yang ditemukannya, dan untuk setiap pool PHP-FPM secara terpisah:
| Hasil | Artinya |
|---|---|
| MITIGATED | Upload progress nonaktif: pengaturan yang direkomendasikan PHP |
| NOT_EXPOSED | Handler-nya bukan php_binary atau php_serialize |
| AT_RISK | Kedua pengaturan memungkinkannya. Periksa kode Anda untuk panggilan ini_set() tersebut |
| UNKNOWN | Pengaturan tidak bisa dibaca, misalnya pada Apache mod_php. Tidak pernah dilaporkan sebagai aman |
Pemindai tidak pernah membaca atau menjalankan kode aplikasi Anda, sehingga tidak bisa melihat syarat kedua. AT_RISK berarti konfigurasinya memungkinkan: cari serialize_handler di kode Anda untuk menuntaskan pemeriksaan.
Kami menguji setiap hasil terhadap apa yang dilaporkan PHP sendiri, pada image resmi PHP 8.4 dan Ubuntu 24.04, dan file unduhan yang dipublikasikan dijalankan di pipeline pengujian kami di Linux, macOS, Windows, dan FreeBSD.
Saat membangun pemeriksaan ini, kami menemukan bug di versi pemindai sebelumnya. Image Docker PHP resmi membagi pool web-nya ke tiga file, dan PHP-FPM menggabungkannya. Versi 1.0 membaca setiap file sebagai pool terpisah, sehingga jika Anda menonaktifkan upload progress di file Anda sendiri, cara yang lazim di Docker, pemindai melaporkan pengaturan itu sebagai belum diterapkan. Kegagalannya tetap aman (fail safe), tetapi itu adalah alarm palsu tepat pada perbaikan yang direkomendasikan PHP. Versi 1.1 menggabungkan pool dengan cara yang sama seperti PHP-FPM. Jika versi 1.0 menandai image Docker yang sudah Anda perbaiki, pindai ulang.
Sementara itu, PHP2Shell-lah ancaman yang sesungguhnya
Belum ada serangan terhadap CVE-2026-115560 yang dilaporkan. Dua celah PHP2Shell adalah soal lain: The Hacker News, mengutip Cloudflare, melaporkan upaya eksploitasi yang naik dari puluhan ribu dalam 45 menit pertama setelah pengungkapan menjadi jutaan sehari kemudian. Jika masih ada yang menunjukkan VULNERABLE, tambal itu terlebih dahulu.
Kami menjalankan pemeriksaan yang sama di platform kami sendiri: apa yang kami temukan.
Artikel ini juga dimuat di blog developer kami, adzoic.github.io.