Saat PHP2Shell muncul pada 21 Oktober, kami membuat scanner gratis agar tim lain bisa menemukan setiap instalasi PHP rentan yang mereka jalankan. Akan aneh jika kami merilisnya tanpa mengarahkannya ke diri sendiri. Jadi kami melakukannya. Inilah yang kami periksa, apa yang kami temukan, dan apa yang masih terbuka — termasuk bagian yang tidak menguntungkan kami.
Di mana PHP berada di platform kami
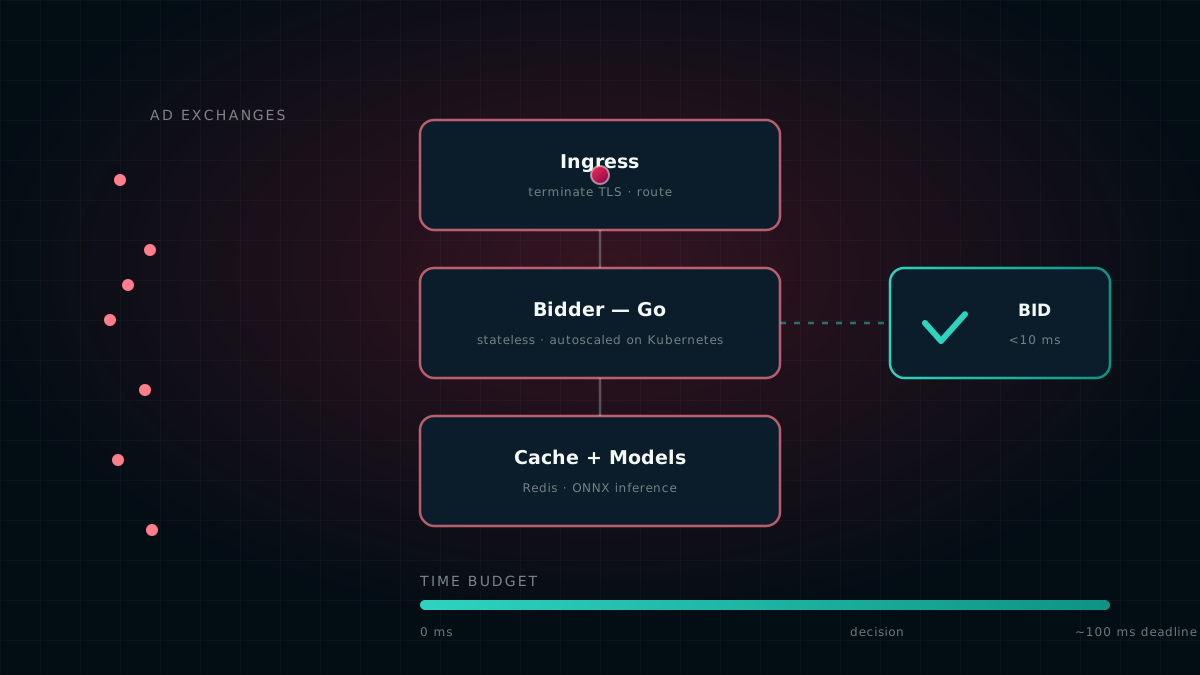
Bagian AdZoic yang memutuskan setiap tawaran (bid) ditulis dalam Go dan tidak berisi PHP sama sekali, sehingga PHP2Shell tidak bisa menjangkau lelang itu sendiri. PHP menjalankan dasbor kami: aplikasi Laravel yang dipakai pengiklan dan agensi untuk merencanakan kampanye dan membaca laporan, dilayani oleh PHP-FPM dan dikirim sebagai container image.
Kami mulai dari dasbor utama. Dasbor ini menyimpan anggaran kampanye dan laporan, jadi justru itulah yang diincar penyerang.
Langkah 1: resepnya
Sebuah container image dibangun dari resep, yaitu Dockerfile-nya. Dockerfile kami menyebutkan base image PHP, dan tim mengunci versinya ke PHP 8.4.27, rilis yang sudah di-patch, sehari setelah advisori keluar.
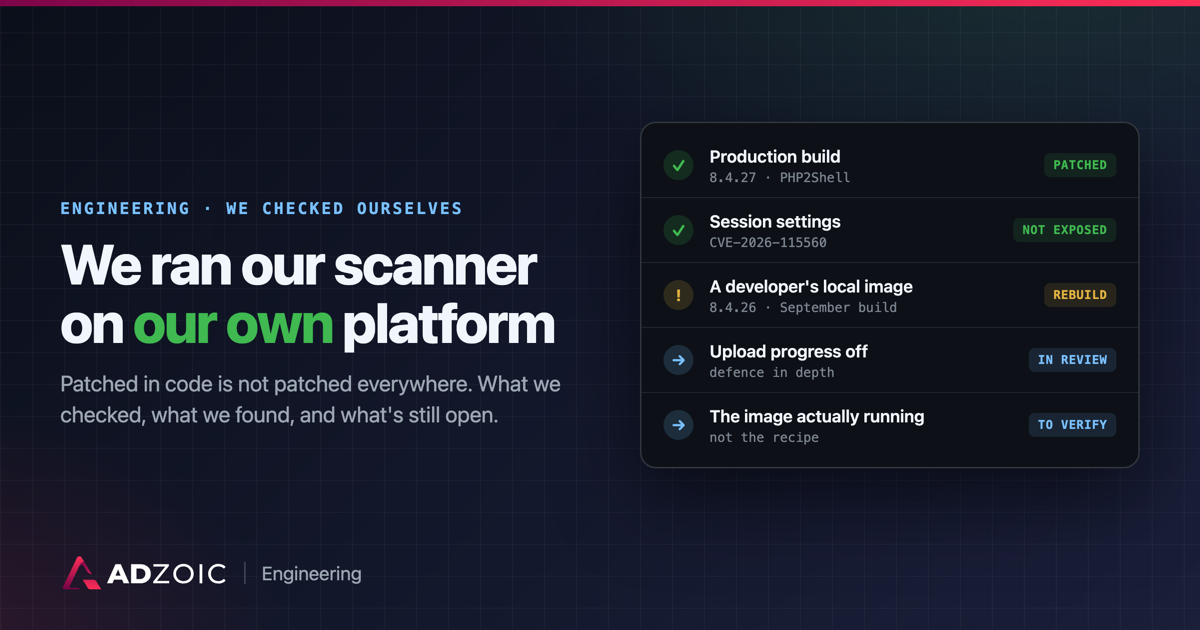
Membaca Dockerfile bukanlah bukti, jadi kami membangun image dengan lapisan PHP yang persis sama dengan produksi — base yang sama, file pengaturan produksi kami, dan file pool PHP-FPM kami — lalu memindainya dengan php2shell-check. PHP command-line maupun PHP-FPM sama-sama menghasilkan PATCHED.
Langkah 2: pengaturannya
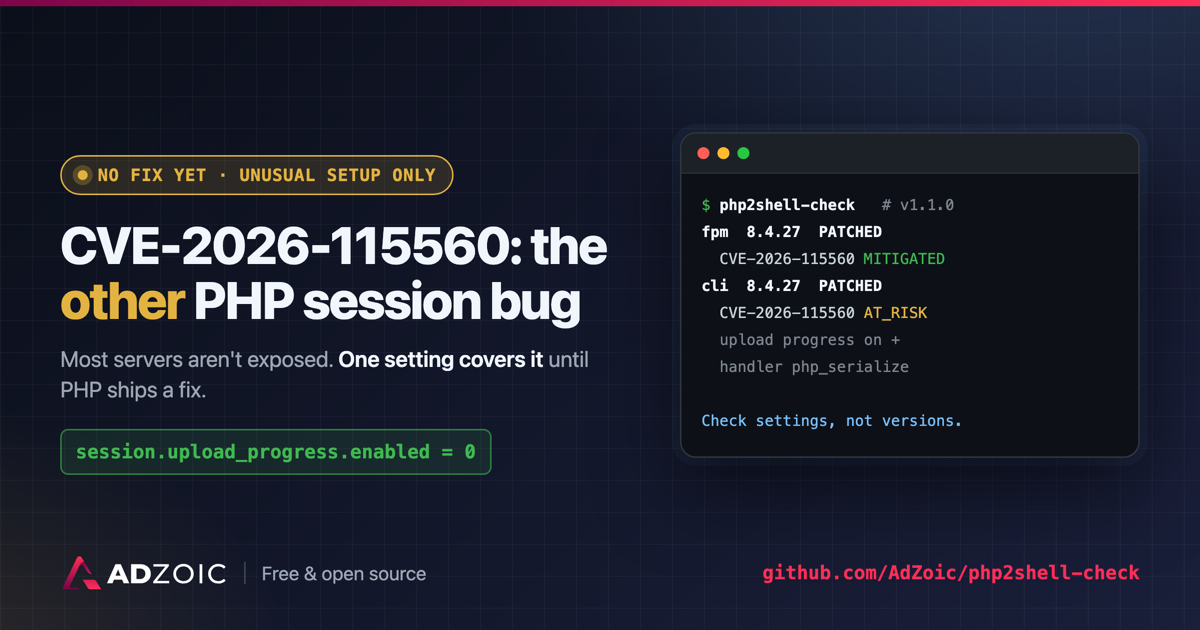
Dua hari kemudian PHP memperingatkan adanya masalah kedua yang belum di-patch, CVE-2026-115560. Masalah ini bergantung pada pengaturan, bukan versi, jadi kami memeriksa itu berikutnya:
- Format sesi adalah default. Pengaturan kami tidak pernah mengubah
session.serialize_handler, sehingga nilainya tetapphp, yang dengan sendirinya sudah menutup kemungkinan masalah ini. - Kode kami tidak pernah mengambil jalur berisiko. Laravel menyimpan sesi di store-nya sendiri dan tidak pernah memanggil fungsi PHP
session_start(). Kami mencari pola yang dijelaskan PHP di kode kami dan di setiap dependensi yang terpasang, dan tidak menemukan apa pun.
Scanner pun sepakat: NOT_EXPOSED untuk keduanya. Dump pengaturan milik PHP-FPM sendiri juga menunjukkan hal yang sama.
Langkah 3: apa yang kami temukan
Scanner juga memeriksa image yang sudah dibangun di mesin-mesin kami, dan salah satunya belum di-patch. Laptop seorang developer masih menjalankan salinan lokal dasbor yang dibangun pada bulan September, dengan PHP 8.4.26 — satu rilis sebelum perbaikan. Salinan itu sudah menyala hampir dua hari.
Itu salinan pengembangan, bukan produksi. Tetapi di satu container itulah pelajaran dari seluruh kejadian ini: mengunci versi di resep memperbaiki build berikutnya, bukan yang sudah Anda miliki. Setiap image yang dibangun sebelum perubahan tetap memakai PHP lama sampai ada yang me-rebuild-nya — di laptop, di lingkungan pengujian, di mana saja. Perbaikannya adalah rebuild.
Patch di Dockerfile adalah janji untuk build berikutnya. Pindai image yang benar-benar Anda miliki — dan yang benar-benar berjalan — bukan hanya resepnya.
Langkah 4: satu baris pengaman tambahan
Saat ini kami tidak terekspos CVE-2026-115560, tetapi saran PHP adalah mematikan session upload progress sampai rilis berikutnya, dan dasbor kami tidak memakai upload progress. Jadi kami mematikannya di pengaturan produksi:
session.upload_progress.enabled = OffSebelum menyatakannya selesai, kami memeriksanya dengan tiga cara: PHP-FPM melaporkan pengaturan itu Off, uji konfigurasi milik PHP-FPM sendiri lolos saat dijalankan sebagai pengguna non-root yang sama dengan produksi, dan scanner melaporkan image tersebut aman. Perubahan ini sedang ditinjau dan akan dirilis bersama image produksi berikutnya.
Apa yang masih terbuka
Semua yang di atas memeriksa apa yang kami bangun. Langkah terakhir adalah yang paling penting: memindai image yang benar-benar berjalan di produksi, bukan resepnya. Pemeriksaan itu memakai scanner yang sama, diarahkan ke image yang sudah di-deploy. Kami juga sedang memastikan tidak ada layanan PHP lama yang masih berjalan di mana pun: cabang PHP yang sudah melewati masa akhir dukungannya tidak akan mendapat perbaikan PHP2Shell sama sekali. Kami akan memperbarui artikel ini dengan kedua hasilnya.
Jika Anda menjalankan PHP, lakukan hal yang sama
- Patch resepnya: PHP 8.5.12, 8.4.27, 8.3.36 atau 8.2.35 atau yang lebih baru, atau paket yang sudah di-patch dari vendor Linux Anda.
- Rebuild setiap image, termasuk yang ada di mesin developer dan di lingkungan pengujian.
- Restart PHP-FPM dan web server Anda, agar tidak ada worker yang masih menjalankan program lama.
- Periksa pengaturan sesi untuk setiap PHP dan setiap pool PHP-FPM, atau matikan upload progress.
- Pindai apa yang benar-benar berjalan, bukan hanya apa yang ingin Anda rilis.
php2shell-check menjalankan langkah 3 sampai 5 dalam satu perintah, gratis.
Kami menjelaskan setup kami secara umum saja. Kami tidak menyertakan hostname, nama image, registry, repositori internal, maupun hal lain yang bisa membantu penyerang. Pemeriksaan dilakukan pada 25 Oktober 2026.